
اے آئی سے پی ایچ پی میں سنگین سائبر خامیوں کا انکشاف، کئی ممالک میں ویب سائٹس عارضی طور پر بند
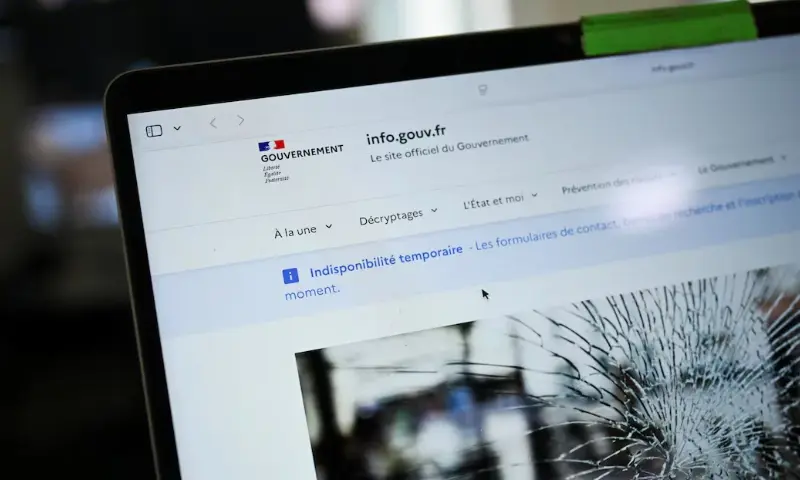
مصنوعی ذہانت کی مدد سے پروگرامنگ زبان پی ایچ پی میں سیکیورٹی کی سنگین خامیوں کی نشاندہی کے بعد یورپ سمیت مختلف ممالک میں متعدد سرکاری اداروں اور تنظیموں نے اپنی ویب سائٹس عارضی طور پر بند کردیں۔ اس اقدام کا مقصد ممکنہ سائبر حملوں سے بچاؤ اور آن لائن نظاموں کو محفوظ بنانا ہے۔
سائبر سیکیورٹی ماہرین کے مطابق، ان خامیوں کے باعث پی ایچ پی پر چلنے والے بعض ویب سرورز کو خطرات لاحق ہوسکتے ہیں۔ متعلقہ ڈویلپرز نے خامیوں کو دور کرنے کے لیے سافٹ ویئر اپ ڈیٹس جاری کرتے ہوئے صارفین کو فوری طور پر اپنے نظام اپ ڈیٹ کرنے کی ہدایت کی ہے۔
اے آئی نے برسوں پرانی خامیوں کا پتا لگایا
سائبر سیکیورٹی کے شعبے سے وابستہ کمپنیوں کی رپورٹس کے مطابق، مصنوعی ذہانت پر مبنی جدید ٹولز نے پی ایچ پی کے پروگرامنگ کوڈ میں موجود ایسی خامیوں کی نشاندہی کی جو طویل عرصے سے موجود تھیں۔
تحقیق کاروں کا کہنا ہے کہ اے آئی کی مدد سے پیچیدہ کوڈ کا تجزیہ کرنا اور ممکنہ سیکیورٹی مسائل تلاش کرنا پہلے کے مقابلے میں زیادہ آسان ہوگیا ہے۔ تاہم، یہی پیش رفت سائبر حملہ آوروں کے لیے بھی خطرہ بن سکتی ہے، کیونکہ وہ ان خامیوں سے فائدہ اٹھانے کے طریقے تیزی سے تلاش کرسکتے ہیں۔
ماہرین نے خبردار کیا ہے کہ سیکیورٹی اپ ڈیٹس جاری ہونے کے باوجود ایسے سرورز خطرے میں رہ سکتے ہیں جنہیں بروقت اپ ڈیٹ نہیں کیا جاتا۔
پی ایچ پی استعمال کرنے والی ویب سائٹس کو خطرہ
پی ایچ پی انٹرنیٹ پر ویب سائٹس اور آن لائن خدمات چلانے کے لیے استعمال ہونے والی معروف پروگرامنگ زبان ہے۔ ورڈپریس، ڈروپل، جوملا اور میگینٹو سمیت متعدد ویب پلیٹ فارمز اس زبان پر انحصار کرتے ہیں۔
اسی وجہ سے اس کے سافٹ ویئر میں موجود سیکیورٹی خامیوں کے اثرات بڑی تعداد میں ویب سائٹس تک پہنچ سکتے ہیں۔ خاص طور پر پرانے سافٹ ویئر استعمال کرنے والے اور محدود تکنیکی وسائل رکھنے والے اداروں کو زیادہ احتیاط کی ضرورت ہے۔
سائبر سیکیورٹی ماہرین کے مطابق، کسی ویب سائٹ کا پی ایچ پی پر چلنا بذاتِ خود اس بات کا ثبوت نہیں کہ وہ ہیک ہوچکی ہے۔ خطرے کا انحصار متعلقہ سافٹ ویئر ورژن، سسٹم کی ترتیب اور حفاظتی اقدامات پر ہوتا ہے۔
یورپ میں مختلف اداروں نے سروسز معطل کردیں
سیکیورٹی خدشات کے پیش نظر یورپ کے متعدد ممالک میں سرکاری ویب سائٹس اور ڈیجیٹل خدمات عارضی طور پر بند کرنے کی اطلاعات سامنے آئیں۔
نیدرلینڈز میں سرکاری اداروں، بعض اسپتالوں، سیاسی جماعتوں اور دیگر تنظیموں کی ویب سائٹس احتیاطی طور پر بند کی گئیں۔ ڈنمارک میں بھی بعض آئی ٹی خدمات متاثر ہوئیں، جبکہ فن لینڈ میں سرکاری نیٹ ورک کی کچھ خدمات عارضی طور پر معطل کیے جانے کی اطلاع دی گئی۔
فرانس میں بھی متعلقہ حکام نے اپنی ویب سائٹس کی سیکیورٹی جانچ اور حفاظتی اقدامات شروع کیے۔ بعض دیگر آن لائن پلیٹ فارمز نے بھی اپنے نظاموں کو محفوظ بنانے کے لیے محدود وقت کے لیے خدمات روکنے کا فیصلہ کیا۔
ان اقدامات کا بنیادی مقصد ممکنہ حملوں کو روکنا اور ضروری سیکیورٹی اصلاحات مکمل ہونے تک حساس نظاموں کو محفوظ رکھنا ہے۔
ویب سائٹس کے منتظمین کے لیے اہم ہدایات
ماہرین نے پی ایچ پی استعمال کرنے والے اداروں، کمپنیوں اور ویب سائٹ منتظمین کو مشورہ دیا ہے کہ وہ اپنے سافٹ ویئر ورژنز کی جانچ کریں اور متعلقہ سیکیورٹی اپ ڈیٹس جلد از جلد انسٹال کریں۔
اس کے علاوہ سرورز کی نگرانی، مشتبہ سرگرمیوں کی جانچ اور ویب سائٹس کے حفاظتی انتظامات کا جائزہ لینا بھی ضروری ہے۔ مشترکہ ہوسٹنگ استعمال کرنے والے افراد کو اپنے ہوسٹنگ فراہم کنندہ سے رابطہ کرکے تصدیق کرنی چاہیے کہ سرور محفوظ ہے یا نہیں۔
ورڈپریس ڈاٹ کام کی مالک کمپنی آٹومیٹک کے مطابق، اس کی میزبانی میں چلنے والی ویب سائٹس اور ٹمبلر اس مخصوص سیکیورٹی مسئلے سے محفوظ ہیں۔
سائبر سیکیورٹی میں اے آئی کا بڑھتا کردار
ماہرین کے مطابق، مصنوعی ذہانت سافٹ ویئر کی خامیوں کی نشاندہی اور ان کی اصلاح میں اہم کردار ادا کرسکتی ہے، لیکن اس ٹیکنالوجی کا غلط استعمال سائبر حملوں کی رفتار اور وسعت میں بھی اضافہ کرسکتا ہے۔
حالیہ پیش رفت نے واضح کردیا ہے کہ ڈیجیٹل نظاموں کو محفوظ رکھنے کے لیے صرف خامیوں کی نشاندہی کافی نہیں، بلکہ بروقت اپ ڈیٹس، مسلسل نگرانی اور مؤثر حفاظتی اقدامات بھی ضروری ہیں۔
Leave a reply


ہاٹ لائن نیوز پر شائع ہونے والی تمام خبریں، رپورٹس، تصاویر اور وڈیوز ہماری رپورٹنگ ٹیم اور مانیٹرنگ ذرائع سے حاصل کی گئی ہیں۔ ان کو پبلش کرنے سے پہلے اسکے مصدقہ ذرائع کا ہرممکن خیال رکھا گیا ہے، تاہم کسی بھی خبر یا رپورٹ میں ٹائپنگ کی غلطی یا غیرارادی طور پر شائع ہونے والی غلطی کی فوری اصلاح کرکے اسکی تردید یا درستگی فوری طور پر ویب سائٹ پر شائع کردی جاتی ہے۔